標的型攻撃メール訓練とは?効果的な訓練で企業を守る方法

標的型攻撃メールの手口が高度化する中、企業にとって従業員のセキュリティ教育が必要となっています。企業における情報セキュリティ脅威の一つである「標的型攻撃メール」、これに対抗するためには実践を通じて警戒心を高められる「標的型攻撃メール訓練」が不可欠です。実際に多くの企業で有効な対策として導入が進んでいますが、単に訓練を行うだけでは十分な効果は得られません。本記事では、標的型攻撃メールの脅威を正しく理解した上で、訓練を継続的な防御力強化へつなげるための実践的なポイントを解説し、企業を守るための具体的な訓練方法を紹介します。
標的型攻撃メールとは
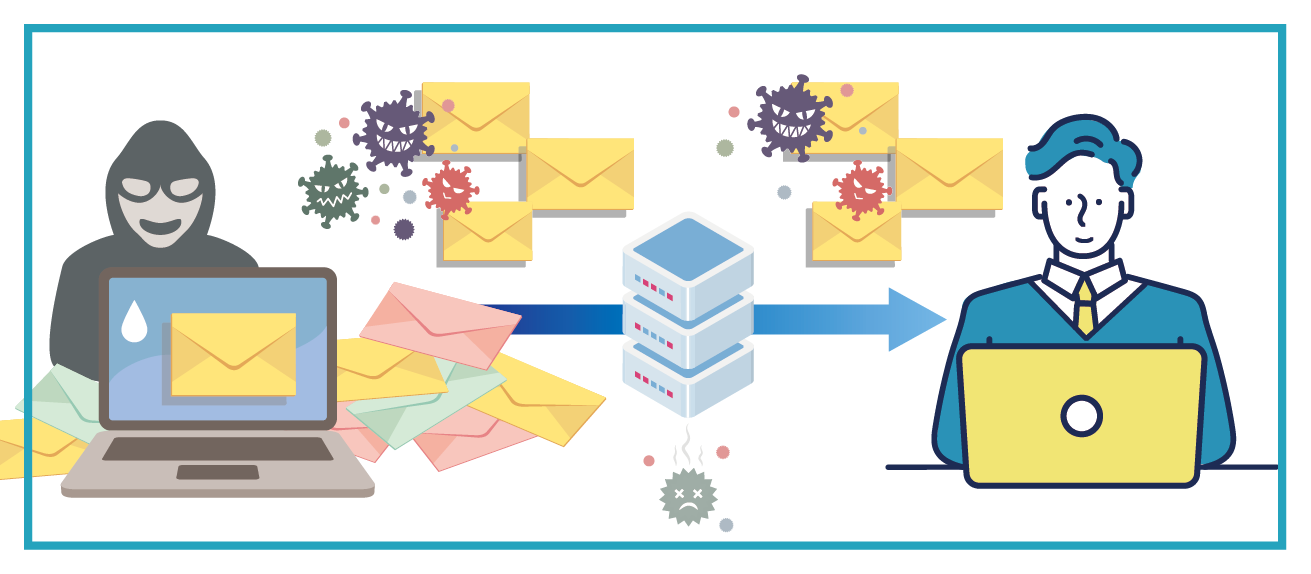
標的型攻撃メールとは、特定の企業や組織、個人などを明確なターゲットとして狙って、機密情報や個人情報の窃取などを目的としてメール送信されるサイバー攻撃の一種です。
不特定多数にばらまかれる一般的な迷惑メールとは異なり、攻撃対象の業務内容などを事前に調査した上で送信されるのが大きな特徴です。例えば、実在する取引先からの「請求書」や、社内の人事部からの「重要な業務連絡」を精巧に装うなど、受信者が疑いを持たずに思わず開封してしまうような巧妙な文面が使われます。
メールには、ウイルスが仕込まれた添付ファイルや、悪意のある偽サイトへ誘導するリンクが含まれています。これらを誤って開くとパソコンがマルウェアに感染し、社内ネットワークへの不正アクセスや情報漏えいするといった攻撃手法です。
標的型攻撃メールは、その巧妙さゆえに通常のセキュリティ対策だけでは防ぎきれないことが多く、企業にとって大きなリスクとなっています。
標的型攻撃メール訓練とは
このような巧妙な「標的型攻撃メール」の被害のリスクを低減するための実践的な対策が標的型攻撃メール訓練です。この訓練では、実際のサイバー攻撃を模した「疑似的な攻撃メール」を従業員に対して送信します。実在する取引先からの請求書や、社内の人事部からの業務連絡などを装ったメールを用い、受信者が不審な点に気づけるか、あるいは誤って添付ファイルやリンクを開いてしまわないかを実戦形式でテストします。
メール訓練が求められる背景
企業を狙った標的型攻撃メールは年々高度化・巧妙化しており、被害の拡大が深刻化しています。これに伴い、単なる技術的な防御策だけでは巧妙な標的型攻撃への対応が困難となり、従業員一人ひとりのセキュリティ意識と対応能力の向上が不可欠となっています。
標的型攻撃メール訓練の必要性の背景にあるのは、システムによるセキュリティ対策の限界や、標的型攻撃のターゲットの拡大があります。
従来のセキュリティ対策である迷惑メールフィルターやウイルス対策ソフトで、一般的な怪しいメールは弾かれます。しかし、最近の標的型攻撃を仕掛ける攻撃者は、AIを使って自然な日本語を作成し、実在する取引先の名前で精巧な標的型攻撃メールを送信します。
従来のセキュリティ対策では検知が困難なケースも増えており、セキュリティで弾かれず受信してしまいます。そのため、最終的にメールを受信する従業員一人ひとりが不審な点に気づく必要があります。
以前のサイバー攻撃は、機密情報や資金が比較的多い大企業を直接狙うのが主流でした。しかし現在、大企業はセキュリティが厳重なため、標的型攻撃による正面突破は困難です。そこで攻撃者は大企業へ侵入するための足場として、関連会社や中小企業などを新たな標的型攻撃のターゲットとして狙うようになりました。
メール訓練のメリット
標的型攻撃メール訓練を実施する目的は、セキュリティの知識を「実践的なスキル」へと昇華させることにあります。実在する取引先からの請求書や社内通知など、日常業務に極めて近い巧妙な疑似メールを実際に体験することで、座学だけでは得られにくい「自分も騙されるかもしれない」という危機感が従業員の中に生まれます。これにより、日々のメールに対する警戒心が高まり、当事者意識が組織全体に根付く手助けとなります。
さらに、万が一不審なリンクや添付ファイルを開いてしまった際に、「誰に・どうやって報告するか」という社内ルールを実体験として身につけられる点も重要です。いざという時の報告の迷いをなくすことで、実際のサイバー攻撃を受けた際にも被害の拡大を抑制し、企業として、迅速かつ的確な初動対応につながります。
メール訓練の効果を高めるポイント
標的型攻撃メール訓練は実施する企業が増えている一方で、実施すること自体が目的化してしまい、十分な効果を得られていないケースも少なくありません。
訓練の効果を最大限に引き出し、実際のインシデントに強い組織を作るためには、単に抜き打ちテストのように疑似メールを送信するだけでは不十分です。実効性のある標的型攻撃メール訓練を実現するためには、実施前後におけるいくつかの重要なポイントを押さえ、担当部門だけでなく企業全体を巻き込んで継続的に取り組む姿勢が求められます。
定期的に実施する
標的型攻撃メール訓練の効果を組織内に定着させ、真に意味のあるものにするためには、単発で終わらせず定期的に継続して実施することが大切です。
これは、人の記憶や防衛意識が時間の経過とともにどうしても薄れてしまうためです。年に1回の実施では一時的な緊張感しか生み出せませんが、四半期など定期的に反復することで、メールの送信元やリンク先を注意深く確認する、少しでも違和感があれば迷わず担当部署へ連絡する、といった初動対応が、従業員の習慣として根付きやすくなります。
また、新入社員の入社や中途採用、定期的な人事異動などにより、組織のメンバーが絶えず変動している点も考慮が必要です。継続的に訓練のサイクルを回すことで、新しく加わったメンバーのセキュリティ意識を早期に引き上げるとともに、部署間のリテラシーのばらつきを軽減し、均一性を高めることができます。定期的な訓練の実施は、得た知識を風化させず、企業全体の防衛力維持に重要な要素の一つとなります。
リアリティのあるシナリオ設定
リアリティのあるシナリオ設定が必要な理由は、実際のサイバー攻撃の手口が巧妙化しているためです。不自然な日本語や見知らぬ送信元からの不審なメールであれば、簡単に見破ることができます。しかし、最近の攻撃者は、生成AIを使って自然な日本語を作成し、実在する取引先の名前でメールを送信するため、以下のポイントを踏まえてシナリオを設計することが効果的です。
- 業務内容や役職に即した内容にすることで、受信者が自然に違和感を持ちにくい
- 差出人を実在の取引先に見せかける
- 実際に企業で発生しうる状況や時期を反映させることで、より現実味を持たせる
- 攻撃手法の多様性を取り入れ、マルウェアの添付やリンクへの誘導など、複数の手口を組み合わせる
- 社内の人事・総務部を名乗る、健康診断のお知らせなどの内容
- 過去の訓練結果や企業の弱点を分析し、それに基づいて内容にする
簡単に気づけるような訓練を繰り返しても、自分は大丈夫という慢心を生むだけで、十分な実践的防御力が身につきにくい可能性があります。従業員が思わず「自分の業務に関係がある」と錯覚してしまうリアリティを持たせることで、より深く、実践的な学習が可能になります。
教育を実施する
標的型攻撃メール訓練において、単にメールを送るだけでは十分な効果を得ることは難しく、教育も必要です。教育は従業員の理解を深め、正しい対応方法を身につけさせることで、実際の攻撃に対する防御力を高めます。
メール訓練前に行う知識のインプットを目的とした教育 :あらかじめ最新の攻撃手口や、標的型攻撃メールを見破るポイント、社内の誰に・どう報告するかという社内ルールを学んでおくことで、メール訓練では学んだ知識を実践できるかの確認の場にできます。
メール訓練後に行う振り返りの教育 :添付ファイルやリンクを開いてしまった後は、従業員の危機感が高まっている時期で学習タイミングです。その場ですぐに「なぜ騙されたのか」「どこを確認すべきだったのか」を解説することで、学習内容を深く記憶に定着できます。
このように教育(知識)と標的型攻撃メール訓練(実践)を連動させたサイクルを回すことこそが、企業全体の防御力を底上げする要素となります。
報告の早さも確認する
標的型攻撃メール訓練で従業員が添付ファイルやリンクを開いてしまった場合、誰に・どう報告するかという社内ルールに従って速やかに報告できたか(報告率や報告までの時間)」を重要な指標として確認することがポイントです。この結果により、いざという時に正しく連絡できる実践力と、「ミスを責めず、迅速な報告を評価する」という社内の文化を育むことができます。
巧妙化する標的型攻撃メールを、従業員が100%見破ることは極めて困難です。そのため、ミスが起きることを前提とした被害を最小限に抑えるための行動が不可欠になります。
万が一リンクを開いてしまった際、「怒られるかもしれない」と焦って隠蔽したり放置したりすると、その間にマルウェア感染など被害が拡大する可能性があります。逆に、リンクを開いてしまった後すぐに適切な窓口へ報告できれば、迅速な初動対応により、被害を最小限に食い止めることができます。
メール訓練の陳腐化を防ぎ、実効性を高め続けるために
標的型攻撃メール訓練は、企業のセキュリティ対策において非常に重要な役割を果たしますが、その効果を持続させるためには、訓練の陳腐化を防ぎ、常に実効性を高め続けることが不可欠です。攻撃手法や脅威は年々進化しており、過去の訓練内容だけに頼っていると、最新のリスクに対応できなくなる恐れがあります。
新たな脅威への対応
常に進化する最新の脅威を訓練シナリオに組み込み、内容をアップデートし続けることが不可欠です。
かつて主流だった、不自然な日本語や脈絡のない単純なリンク誘導といった手口は、現在のサイバー攻撃の現実とは大きく異なっています。近年では、生成AIを使って極めて自然で流暢なビジネスメールが容易に作成されるようになりました。実在する取引先を装ったり、過去のメールのやり取りを引用したりするなど、攻撃の手法は年々高度化・多様化しています。
そのため、毎回同じような内容の訓練を繰り返していると、従業員の中に「標的型攻撃メール訓練特有のパターン」を見抜く慣れが生じてしまいます。この標的型攻撃メール訓練慣れは、未知の高度な脅威に対する警戒心を著しく低下させる状態です。これを防ぐには、最新のサイバー攻撃の動向や、実際に他社で起きたインシデント事例を収集し、それらのリアルな手口を次回の訓練シナリオに反映させていく柔軟な運用が求められます。
技術の進化とメール訓練の必要性
迷惑メールフィルターやウイルス対策ソフトなどのセキュリティ技術は年々進化しています。AIを用いた検知システムなどにより、不審なメールは自動的にブロックされ、従業員に届く前に排除されるようになりました。
しかし、どれほど技術が進化しても、システムによる防御を100%にすることは極めて困難です。攻撃者側も同様に最新技術を駆使し、実在する取引先のアドレスから送信するなど、システムの網の目をすり抜ける極めて高度な手法へと進化しています。
強力なフィルターを突破して従業員の手元に届くメールは、検知システムが正常なビジネスメールと誤認してしまった、非常にリアリティのあるメールばかりになります。ここで被害を防ぐ最後の防波堤となるのが、メールを受信する従業員の判断力と対応力です。
標的型攻撃メール訓練の実効性を高め続けるためには、検知システムをすり抜けてくる最新の脅威を想定した標的型攻撃メール訓練の内容へアップデートし続けることです。誰もが気づけるような不自然なメールを題材にするのではなく、検知システムを突破してきた巧妙な攻撃に対し、どう違和感に気づき、どう報告すべきかを継続的に学ぶ必要があります。
実践力を付ける標的型攻撃メール訓練
本記事でご紹介してきた通り、優秀なセキュリティシステムを導入していても、巧妙に偽装された標的型攻撃メールを100%防ぐことは極めて困難です。システムの防御をすり抜けてくる脅威から企業の大切な情報を守り抜くためには、最後の砦となる従業員一人ひとりのセキュリティ意識と初動対応力を高めることが急務です。そのためには、単発のテストで終わらせない、実務に即した実践的かつ継続的なメール訓練の実施が欠かせません。
ヤマトシステム開発が提供する標的型攻撃メール訓練は、お客さまのネットワーク内に設置した小型サーバ経由で、実際の標的型攻撃を模したメールを送信します。
ヤマトグループが10年以上にわたり培ったノウハウを凝縮した「わかりやすい手順書」や「実践的なメールテンプレート」をご用意しており、ご担当者さまの運用負荷の軽減に貢献します。
また、メール本文内のリンク開封状況などの自動集計機能や、事後学習用の教育教材もご提供し、従業員のセキュリティ意識向上と企業全体の防御力強化をワンストップで支援いたします。
関連サービス

- サイバーセキュリティソリューション
- サイバーセキュリティのお悩み解決!お客さまのセキュリティレベルを無料で判定し、「何から手をつければ…」の改善プランをご提案します。